Policy-driven01
Une politique par parcours et destination
Définir quel champ transformer, pour quel destinataire et par quelle méthode.
PII / API / DestinationPolitique définie
 SHABDIZ
Protection des données et vie privée
Shabdiz contrôle la visibilité des informations sensibles dans les API, bases et jeux de données selon les politiques de l’organisation, pour préserver leur utilité en test, développement, analyse et échange.
| Champ | Données initiales | Résultat de la politique |
|---|---|---|
| Nom | Maryam Ahmadi | Utilisateur 482 |
| Mobile | 09120000000 | 0912••••••• |
| Identifiant client | 12004862 | 58320714 |
| Type de service | Assistance | Assistance |
Dans cet exemple, l’identifiant numérique conserve sa longueur, le nom est pseudonymisé et le mobile masqué.
Découvrir le produit
Derrière le nom Shabdiz
Parcourant le monde, vif comme la penséeAttentif comme la nuit, éveillé comme l’aurore
Nezami, Khosrow et Shirin, section 18
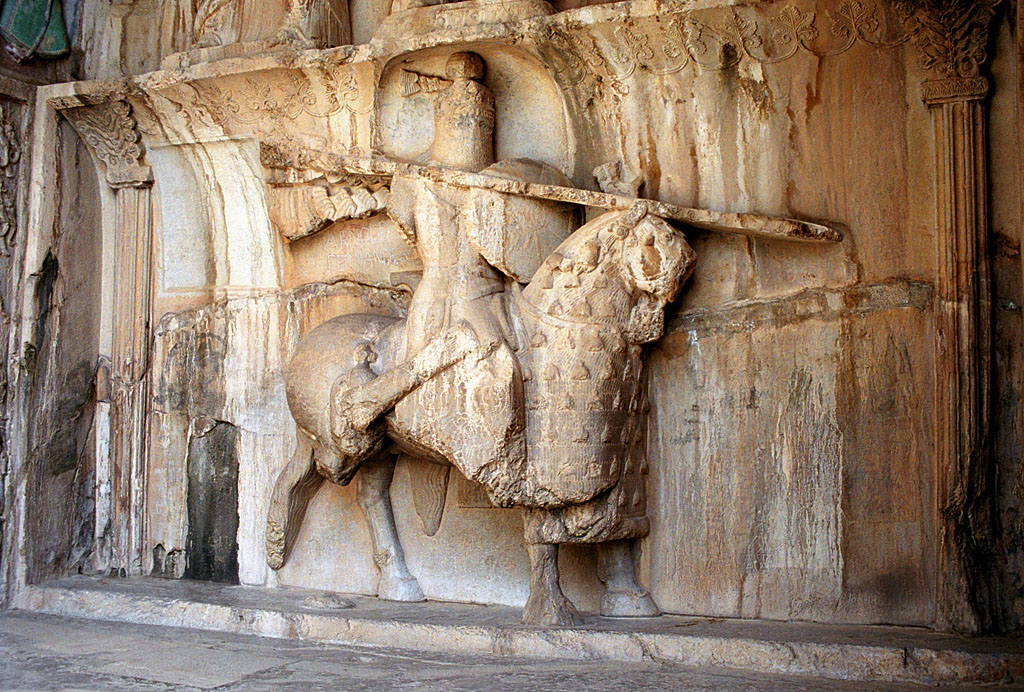
Shabdiz, le cheval couleur de nuit du récit de Khosrow et Shirin, est connu dans la poésie de Nezami pour sa rapidité et sa vigilance ; un cheval qui franchit des chemins difficiles et dont le poète compare le mouvement à la vitesse de la pensée. Shabdiz symbolise le mouvement accompagné de vigilance.
Pour nous, le nom Shabdiz rappelle cette alliance : les données doivent continuer à circuler, servir au développement et à l’analyse, et préparer le terrain à de meilleures décisions ; pourtant, chaque destination n’a pas besoin de voir toutes les identités. La valeur des données réside dans leur utilisation, et la confiance et la vigilance dans le soin apporté à ce qui ne doit pas être révélé.
Le système Shabdiz traduit cette vision en une politique de protection : les informations sensibles sont anonymisées ou rendues fictives lors des échanges ou de la préparation d’un jeu de données, selon les besoins de leur utilisateur. Une méthode appropriée et la validation des résultats contribuent à maintenir les données utilisables, avec la même apparence et la même structure que les données d’origine, tout en gardant la divulgation des identités sous contrôle.
Les données poursuivent leur chemin ; l’identité les accompagne dans la mesure nécessaire.01En bref
Une couche entre propriétaires et consommateurs pour contrôler les informations visibles.
Shabdiz traite les champs sensibles par masquage, pseudonymisation, hachage et transformations adaptées au format. La méthode est choisie selon l’usage et la destination.
Pour les données de test, les échanges API, les prestataires ou la préparation à l’analyse et à l’IA, surtout lorsqu’un accès technique ne doit pas autoriser la consultation de toutes les informations.
Banques, assurances, opérateurs, services publics, santé et entreprises axées sur les données : partout où les informations de clients, citoyens, employés ou partenaires circulent entre équipes et systèmes.
Responsables sécurité et données, architectes d’entreprise, équipes bases de données, développement, API, tests, analyse et IA.
02Fonctionnalités clés
Le choix commence par les besoins du consommateur : que faut-il voir, transformer et quels liens préserver ?
Définir quel champ transformer, pour quel destinataire et par quelle méthode.
Contrôler la visibilité des données sensibles selon les besoins du destinataire.
Remplacer les identifiants directs par des pseudonymes dans les scénarios opérationnels ou analytiques.
Lorsque la récupération n’est pas nécessaire, définir un hachage adapté au type de données.
Les transformations adaptées tiennent compte de la longueur, du type et du motif requis par le système cible.
Dans un périmètre et une politique cohérents, un identifiant répété reçoit le même substitut afin de préserver les liens entre enregistrements.
Les exemples illustrent les méthodes ; les politiques opérationnelles dépendent du type de données et des besoins du système cible.
03Deux domaines d’utilisation
Flow et Vault sont deux usages d’un même produit. Choisissez un domaine pour voir son parcours, ses entrées et sorties.
Data in Motion
Lors des échanges entre API, services ou systèmes, les politiques de protection s’appliquent au transfert pour que chaque destinataire ne reçoive que les informations nécessaires.
Data at Rest
Lorsque le développement, les tests ou l’analyse nécessitent des données, définissez les sources et colonnes, puis appliquez les politiques adaptées pour préparer une copie exploitable dans l’environnement cible.
Protéger tout en préservant l’utilité
Protéger les données en détruisant la structure nécessaire bloque aussi les tests ou l’analyse. Shabdiz choisit les transformations selon le type, la longueur et le motif des données.
Avec des transformations stables et des politiques cohérentes, les liens entre enregistrements peuvent aussi être préservés pour permettre à l’équipe destinataire de travailler.
Illustration conceptuelle avec identifiant fictif
04Scénarios d’utilisation
Les équipes QA ont besoin de données à la structure exploitable.
Une copie transformée pour le développement, les tests et l’UAT.
Les consommateurs d’API n’ont pas besoin de toutes les données personnelles.
Une réponse protégée selon la politique du parcours.
L’assistance ou la collaboration nécessitent des données, tout en limitant la visibilité des identités.
Une charge utile ou un jeu de données adapté à l’usage du partenaire.
Des identifiants personnels peuvent accompagner les données vers l’analyse ou les flux d’IA.
Transformer les champs sensibles avant l’entrée des données structurées dans le parcours d’utilisation.
05De la politique à l’exécution
Nous partons de la source pour produire un résultat évalué selon les politiques de l’organisation et les besoins du consommateur.
Identifier les sources, la structure et les champs sensibles.
Choisir la méthode selon les données, l’usage et la destination.
Appliquer la politique sur le parcours API ou dans le traitement du jeu de données.
Vérifier le format, la qualité de sortie et le fonctionnement côté consommateur.
Journaliser les opérations et adapter les politiques aux évolutions des besoins.
06Intégration et déploiement
Shabdiz s’utilise indépendamment des autres produits Faraconesh. Commencer par un parcours API ou un jeu de données permet d’évaluer le résultat puis d’élargir progressivement.
Déployez dans l’infrastructure de l’organisation ou un environnement privé, selon les exigences de confidentialité, l’architecture et les contrôles d’accès.
Une expérience de développement et de déploiement existe sur MySQL et Oracle ; versions, types de données et connexions sont précisés lors de l’étude technique.
Selon le scénario, Shabdiz peut protéger les données aux côtés d’autres produits.
Avant de commencer
Choisissez la méthode en comprenant les données et les besoins du consommateur.
Non. Shabdiz n’a pas d’éditions. Flow et Vault sont deux usages d’un même produit : protéger les données en transit et les données stockées. Un projet peut couvrir l’un ou les deux.
Partir de votre besoin
Identifions vos sources, le parcours d’utilisation et les besoins de protection, puis définissons ensemble le périmètre adapté de Shabdiz.