Policy-driven01
سياسة لكل مسار ووجهة
تحديد الحقل الذي يُحوّل ولأي مستهلك وبأي طريقة.
بيانات شخصية / API / وجهةسياسة محددة
 SHABDIZ
حماية البيانات والخصوصية
يضبط شبديز ظهور المعلومات الحساسة في API وقواعد البيانات ومجموعاتها وفق سياسة المؤسسة، لتبقى البيانات قابلة للاستخدام في الاختبار والتطوير والتحليل والتبادل.
| الحقل | البيانات الأصلية | مخرج السياسة |
|---|---|---|
| الاسم | مريم أحمدي | المستخدم ٤٨٢ |
| الجوال | 09120000000 | 0912••••••• |
| معرّف العميل | 12004862 | 58320714 |
| نوع الخدمة | الدعم | الدعم |
في هذا المثال يُحوّل المعرّف الرقمي مع الحفاظ على طوله، ويُستعار الاسم ويُحجب رقم الجوال.
تعرّف على المنتج
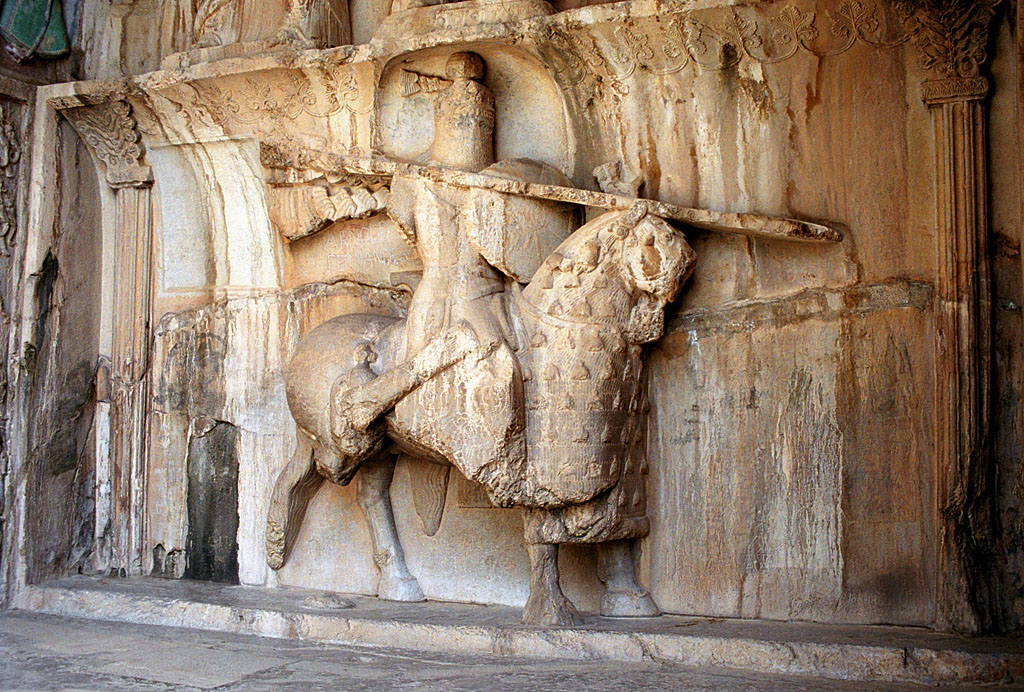
وراء اسم شبديز
يجوب الآفاق ويسري بسرعة الفكربصير كالليل، يقظ كالفجر
نظامي، خسرو وشيرين، القسم ١٨
شبديز، الجواد بلون الليل في قصة خسرو وشيرين، يُعرف في شعر نظامي بسرعته ويقظته؛ جواد يجتاز الدروب الصعبة، ويشبّه الشاعر حركته بسرعة الفكر. يرمز شبديز إلى الحركة المصحوبة باليقظة.
يذكّرنا اسم شبديز بهذا الاقتران: يجب أن تبقى البيانات متدفقة، وأن تخدم التطوير والتحليل، وأن تمهّد لقرارات أفضل؛ لكن ليست كل وجهة بحاجة إلى الاطلاع على جميع الهويات. فقيمة البيانات تكمن في استخدامها، والثقة واليقظة في حماية ما يجب ألا ينكشف.
يحوّل نظام شبديز هذه الرؤية إلى سياسة حماية: تُحوَّل المعلومات الحساسة أثناء تبادلها أو عند إعداد مجموعة البيانات إلى معلومات مجهولة الهوية أو وهمية، بما يتناسب مع احتياجات مستخدمها. ويساعد الأسلوب المناسب والتحقق من صحة المخرجات على إبقاء البيانات قابلة للاستخدام بمظهر البيانات الأصلية وبنيتها نفسيهما، مع إبقاء الكشف عن الهوية تحت السيطرة.
تواصل البيانات طريقها؛ وترافقها الهوية بقدر الحاجة.01في لمحة
طبقة بين مالك البيانات ومستهلكها للتحكم في المعلومات الظاهرة.
يعالج شبديز الحقول الحساسة بالإخفاء والاستعارة والتجزئة والتحويلات الملائمة للتنسيق. وتُختار طريقة الحماية وفق الاستخدام والوجهة.
لإنشاء بيانات اختبار أو التبادل عبر API أو التعاون مع المقاولين أو إعداد البيانات للتحليل والذكاء الاصطناعي؛ خصوصًا حين لا ينبغي أن يمنح الوصول التقني وحده حق رؤية جميع المعلومات.
البنوك والتأمين والمشغلون والخدمات العامة والصحة والأعمال المعتمدة على البيانات؛ حيث تنتقل معلومات العملاء أو المواطنين أو الموظفين أو الشركاء بين الفرق والأنظمة.
مديرو الأمن والبيانات ومعماريو المؤسسة وفرق قواعد البيانات والتطوير وAPI والاختبار والتحليل والذكاء الاصطناعي.
02الإمكانات الرئيسية
يبدأ اختيار الطريقة من حاجة المستهلك: ما الذي يجب أن يظهر، وما الذي يجب تحويله، وأي علاقة يجب الحفاظ عليها؟
تحديد الحقل الذي يُحوّل ولأي مستهلك وبأي طريقة.
التحكم في مقدار البيانات الحساسة الظاهر وفق حاجة المستهلك.
استبدال المعرّفات المباشرة بقيم مستعارة في السيناريوهات التشغيلية أو التحليلية.
عندما لا تكون استعادة القيمة الأصلية مطلوبة، تُصمّم طريقة تجزئة تناسب نوع البيانات.
يراعي التحويل المناسب الطول والنوع والنمط الذي يتطلبه النظام المستهدف.
ضمن نطاق وسياسة متسقين، يؤدي تكرار المعرّف إلى البديل نفسه للحفاظ على العلاقات بين السجلات.
الأمثلة لتوضيح الطرق؛ وتُحدّد سياسة التنفيذ وفق نوع البيانات ومتطلبات النظام المستهدف.
03مجالا استخدام
Flow وVault مجالا استخدام لمنتج واحد. اختر المجال لعرض مسار البيانات ومدخلاته ومخرجاته.
Data in Motion
عندما تنتقل البيانات بين API أو الخدمات أو أنظمة المؤسسة، تُطبّق سياسة الحماية في مسار التبادل ليحصل المستهلك على المعلومات اللازمة فقط.
Data at Rest
عندما يحتاج التطوير أو الاختبار أو التحليل إلى البيانات، يُحدّد نطاق المصادر والأعمدة وتُعالج البيانات بالسياسة المناسبة لإعداد نسخة قابلة للاستخدام في البيئة المستهدفة.
حماية مع قابلية الاستخدام
إذا حُميت البيانات وفُقد الهيكل الذي يتطلبه النظام، يتوقف الاختبار أو التحليل أيضًا. يختار شبديز التحويل وفق نوع البيانات وطولها ونمطها.
مع التحويلات المتسقة والسياسة المتوافقة يمكن حفظ العلاقات بين السجلات أيضًا، ليواصل الفريق المستهدف العمل بالبيانات.
عرض مفاهيمي بمعرّف اصطناعي
04سيناريوهات الاستخدام
يحتاج فريق ضمان الجودة إلى بيانات ذات هيكل عملي.
نسخة محوّلة للتطوير والاختبار واختبار قبول المستخدم.
لا يحتاج مستهلك API إلى جميع المعلومات الشخصية.
استجابة محمية وفق سياسة المسار نفسه.
يتطلب الدعم أو التعاون بيانات، لكن يجب أن يظل نطاق كشف الهوية محدودًا.
حمولة أو مجموعة بيانات تناسب استخدام الطرف الآخر.
قد تدخل المعرّفات الشخصية مع البيانات إلى التحليل أو تدفقات الذكاء الاصطناعي.
تحويل الحقول الحساسة قبل دخول البيانات المنظمة إلى مسار الاستخدام.
05من السياسة إلى التنفيذ
نبدأ بفهم المصدر ونصل إلى مخرج روعيت فيه سياسة المؤسسة واحتياجات المستهلك معًا.
تحديد المصادر والهيكل والحقول الحساسة.
اختيار طريقة الحماية وفق البيانات والاستخدام والوجهة.
تطبيق السياسة في مسار API أو معالجة مجموعة البيانات.
فحص التنسيق وجودة المخرج وعمل النظام المستهلك.
تسجيل العمليات وتحديث السياسات مع تغير الاحتياجات.
06الربط والنشر
يُستخدم شبديز بصورة مستقلة عن منتجات فراكنش الأخرى. ويتيح البدء بمسار API أو مجموعة بيانات محددة تقييم المخرجات والتوسع تدريجيًا.
النشر في البنية التحتية للمؤسسة أو بيئة خاصة وفق متطلبات السرية وبنية الخدمات وضبط الوصول.
توجد خبرة تطوير وتشغيل على MySQL وOracle؛ وتُحدّد النسخة ونوع البيانات وطريقة الربط في الدراسة التقنية.
بحسب السيناريو، يمكن لشبديز توفير حماية البيانات إلى جانب المنتجات الأخرى.
قبل البدء
اختر طريقة الحماية بفهم البيانات واحتياجات المستهلك.
لا. لا يملك شبديز إصدارات منفصلة. Flow وVault مجالا استخدام لمنتج واحد: حماية البيانات المتبادلة والبيانات المخزنة. وقد يشمل المشروع أحدهما أو كليهما.
البدء من مشكلتك
لنحدّد مصادر البيانات ومسار استخدامها واحتياجات الحماية، ثم ندرس معًا النطاق المناسب لشبديز.