DETECT & INVESTIGATE

Shahbaz

SHAHBAZ

Repérez les comportements inhabituels avant qu’ils ne deviennent une menace.

Shahbaz analyse en continu le comportement des utilisateurs, comptes, actifs et transactions pour révéler les anomalies dans leur contexte réel et raccourcir le parcours de l’alerte à la preuve.

Découvrir le produit

Brochure et démo du produit

Télécharger le PDF

Démo du produit Shahbaz

L’histoire de Shahbaz

Des données vues d’en haut à la trace d’une menace.

Frappe à la porte du sens, elle s’ouvrira pour toi.Fais battre les ailes de ta pensée, et tu deviendras un faucon royal.

Rûmî, Mathnawî, livre I, section 138 ↗

Dans la littérature persane, le faucon royal incarne l’ambition et la perspicacité. Depuis les hauteurs, il embrasse le paysage, distingue les signes et, pour chasser, concentre son regard sur sa cible. À nos yeux, la beauté de cette image tient à l’alliance d’une vision d’ensemble et d’un choix précis : voir l’étendue, comprendre les mouvements et déceler ce qui se cache dans les détails.

Le nom Shahbaz nous inspire ce même regard. Parmi une multitude d’événements, une connexion inhabituelle, un changement de comportement ou une communication inattendue peut prendre un sens nouveau lorsqu’on l’examine à la lumière de son historique et de son contexte. Shahbaz rassemble ces signaux dispersés pour former une vision cohérente des comportements et des risques.

Dans Detect, ce regard se traduit par le suivi des comportements et la détection des anomalies. Dans Investigate, il se concentre sur une entité et en suit la trace à travers la chronologie, les relations et les éléments de preuve. Pour Shahbaz, la chasse aux menaces consiste à révéler les traces du danger et à guider l’analyste vers les preuves qui permettent de décider avec discernement et d’agir avec précision.

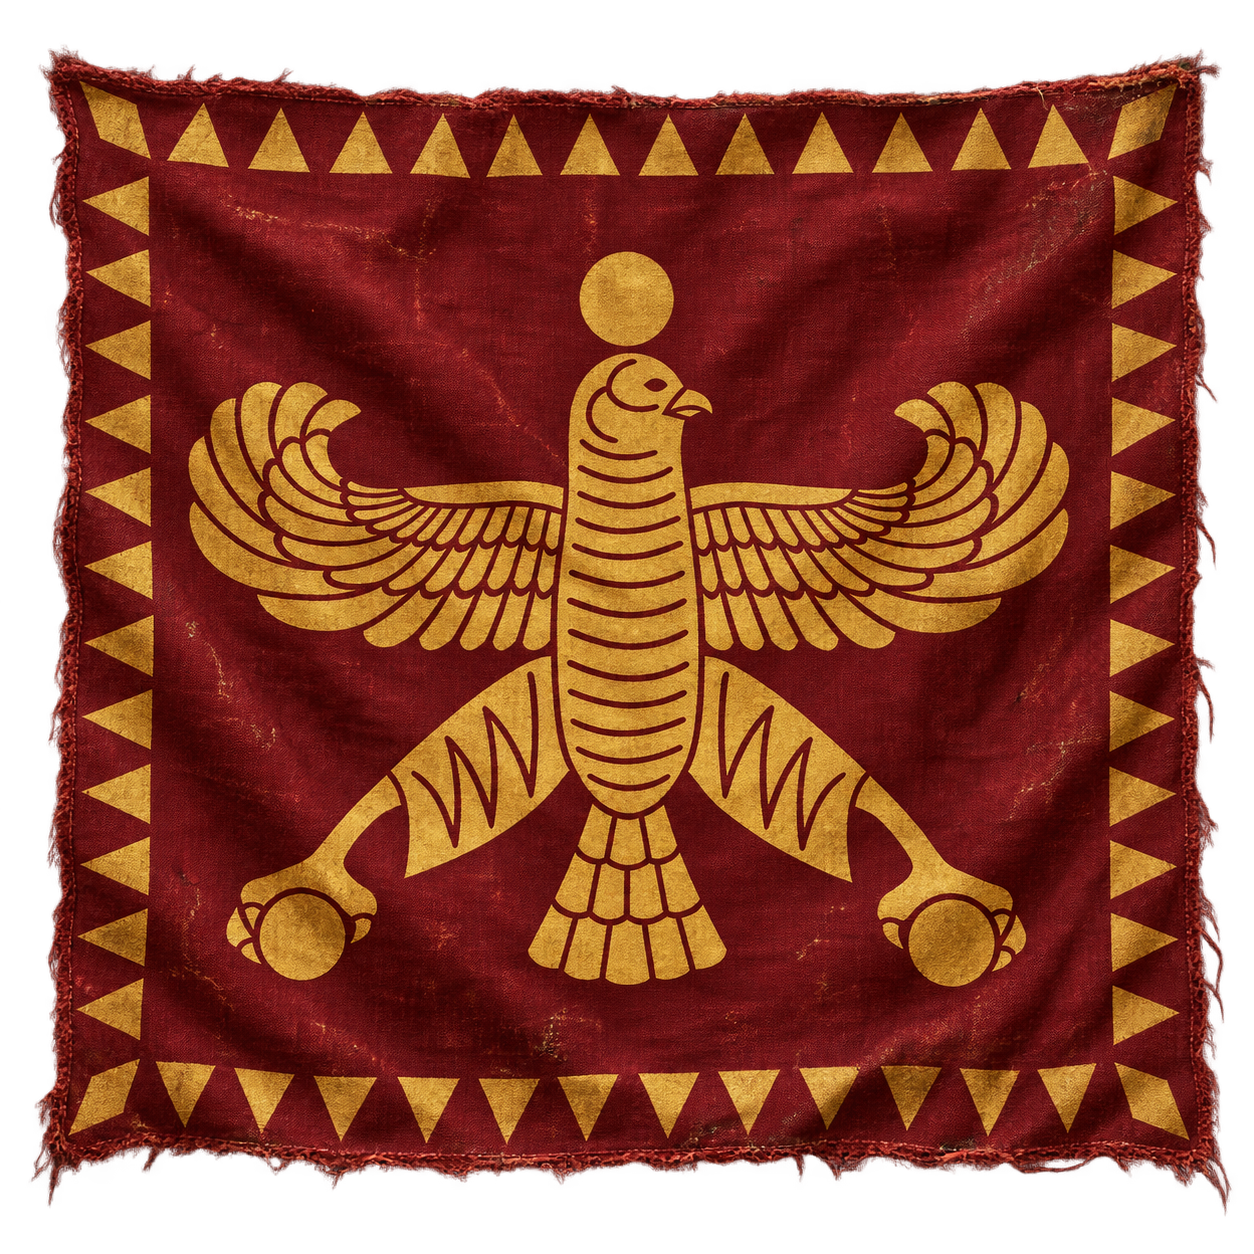
Voir d’en haut. Comprendre les signes. Suivre la trace de la menace.Motif de l’étendard : une interprétation artistique de l’emblème de l’aigle d’or ↗
Détection et analyse comportementale

Shahbaz en bref

Shahbaz transforme les données comportementales et de sécurité dispersées en une vue unifiée des entités, des risques et des preuves.
01

Qu’est-ce que Shahbaz ?

Shahbaz est un système d’analyse comportementale et de détection d’anomalies. Il analyse conjointement les événements liés aux utilisateurs, comptes, actifs, appareils et transactions afin de repérer plus tôt les changements de comportement, la hausse du risque et les preuves associées.

02

Dans quels cas le choisir ?

Lorsque le volume d’événements est élevé, que les alertes manquent de contexte ou qu’une enquête exige de réunir manuellement des preuves issues de plusieurs sources.

03

Scénarios d’usage

Shahbaz Detect

Pour surveiller les comportements en continu, détecter les anomalies et hiérarchiser les alertes.

Explorer le parcours d’analyse
04

Pour qui ?

  • Banques et établissements financiers
  • Opérateurs et entreprises de télécommunications
  • Infrastructures critiques
  • Organismes publics et administrations
  • Holdings et grandes organisations
  • SOC et équipes de sécurité
  • Toute organisation traitant de grands volumes de journaux

Shahbaz n’est pas limité à un secteur. Il convient aux organisations disposant de données connectables, d’un nombre significatif d’utilisateurs ou d’actifs importants et d’un besoin réel de détection ou d’investigation.

Parcours d’analyse

Des événements dispersés aux signaux exploitables

Shahbaz Detect

Explorez chaque étape
1 / 4

Collecte et corrélation des données

Les événements associés sont collectés depuis les sources connectables et regroupés par entité.

Résultat de cette étapeÉvénements liés à une entité
Quelles questions poser lors de l’évaluation du produit ?

Quelles sources et quels identifiants permettent de relier les événements à une entité ?

Ce guide explique la logique du produit. Définissez le périmètre d’évaluation avec Faraconesh pour observer son fonctionnement sur les données de votre organisation.

Fonctionnalités clés

La visibilité nécessaire aux décisions de l’analyste

Analyse intelligente des comportements

Comprendre les habitudes et repérer les changements significatifs du comportement des utilisateurs et des entités.

Détection d’anomalies et score de risque

Combiner les indicateurs associés pour identifier et hiérarchiser les cas à examiner.

Chronologie des activités

Reconstituer la succession des événements et suivre les changements liés à une entité dans le temps.

Recherche de preuves

Retrouver rapidement les relations, événements et données liés à une personne, un compte ou un actif.

Hiérarchisation des alertes

Réduire l’attention portée au bruit et orienter les analystes vers les cas importants et exploitables.

Éditions de Shahbaz

Deux parcours, un même moteur analytique

Shahbaz propose les parcours Detect et Investigate selon votre point de départ et le résultat recherché.
Comparer les éditions de Shahbaz
Critère de comparaisonShahbaz DetectShahbaz Investigate
Problème principalDétecter les comportements inhabituels et les risques cachésAbsence de vue unifiée pour examiner une entité dans l’organisation
Point de départFlux d’événements et de comportements en coursUne personne, un compte, une IP, un appareil ou un dossier précis
Résultat principalAlertes hiérarchisées avec contexte et score de risqueUn dossier analytique de l’entité avec chronologie et preuves associées
Données nécessairesJournaux, événements, comptes, accès ou transactions connectablesIdentifiants de l’entité et données historiques pertinentes
Utilisateurs dans l’organisationSOC, CERT, équipes d’opérations de sécurité et de réponse aux incidents, responsables de la sécurité de l’information et équipes de supervision des infrastructuresSûreté, sécurité physique et de l’information, ressources humaines, inspection, gestion des risques, direction et décideurs
Édition sélectionnée
Shahbaz Detect
Problème principal
Détecter les comportements inhabituels et les risques cachés
Point de départ
Flux d’événements et de comportements en cours
Résultat principal
Alertes hiérarchisées avec contexte et score de risque
Données nécessaires
Journaux, événements, comptes, accès ou transactions connectables
Utilisateurs dans l’organisation
SOC, CERT, équipes d’opérations de sécurité et de réponse aux incidents, responsables de la sécurité de l’information et équipes de supervision des infrastructures

Intégration et déploiement

Prêt pour l’intégration et le déploiement

Shahbaz commence par une connexion progressive aux données existantes. Le périmètre initial peut rester limité et maîtrisable, puis s’élargir après évaluation de la qualité des données et des résultats analytiques.

Données connectables

Journaux d’applications, réseaux et services ; terminaux ; comptes et accès ; pare-feu et serveurs VPN ; événements de sécurité et transactions.

Déploiement dans votre organisation

Adapté à vos exigences de sécurité, à la confidentialité des données et à l’architecture de votre infrastructure.

Démarrage progressif

Commencer par un scénario, un groupe d’utilisateurs ou une source de données précis, puis élargir progressivement.

Prérequis de départ

Un échantillon de données, les identifiants des entités, une période historique et une définition claire du résultat attendu.

Pour un échange plus précis

Quels éléments avez-vous préparés ?

Cochez les éléments déjà définis pour voir ce qui reste à préparer pour la réunion de présentation.

Préparation de la réunion de présentation

0 éléments prêts sur 4

À préciser

  • Cas d’usage de départ
  • Échantillon de données d’une source connectable
  • Identifiants et période historique
  • Résultat attendu

Avant de commencer

Questions fréquentes

Lecture automatique · En pause

Detect part des flux d’événements pour repérer les comportements inhabituels et hiérarchiser les alertes. Investigate part d’une personne, d’un compte, d’une adresse IP, d’un appareil ou d’un dossier précis pour réunir les preuves et la chronologie associées.

Choisir le bon parcours

Vous hésitez entre les éditions de Shahbaz ?

Quelques questions sur votre problème, les données disponibles et le résultat attendu permettent d’identifier le parcours Detect ou Investigate adapté.
Lancer une évaluation rapide Échanger avec l’équipe Faraconesh